Te juro que parece joda: hackearon heladeras en Francia y las llenaron de calor
Un ataque informático contra los controladores de refrigeración de unos 350 supermercados franceses dejó mercadería arruinada y desató alertas por riesgo de incendio. La empresa danesa Danfoss quedó en el centro de la tormenta por tener miles de equipos con software viejo y expuestos en internet.
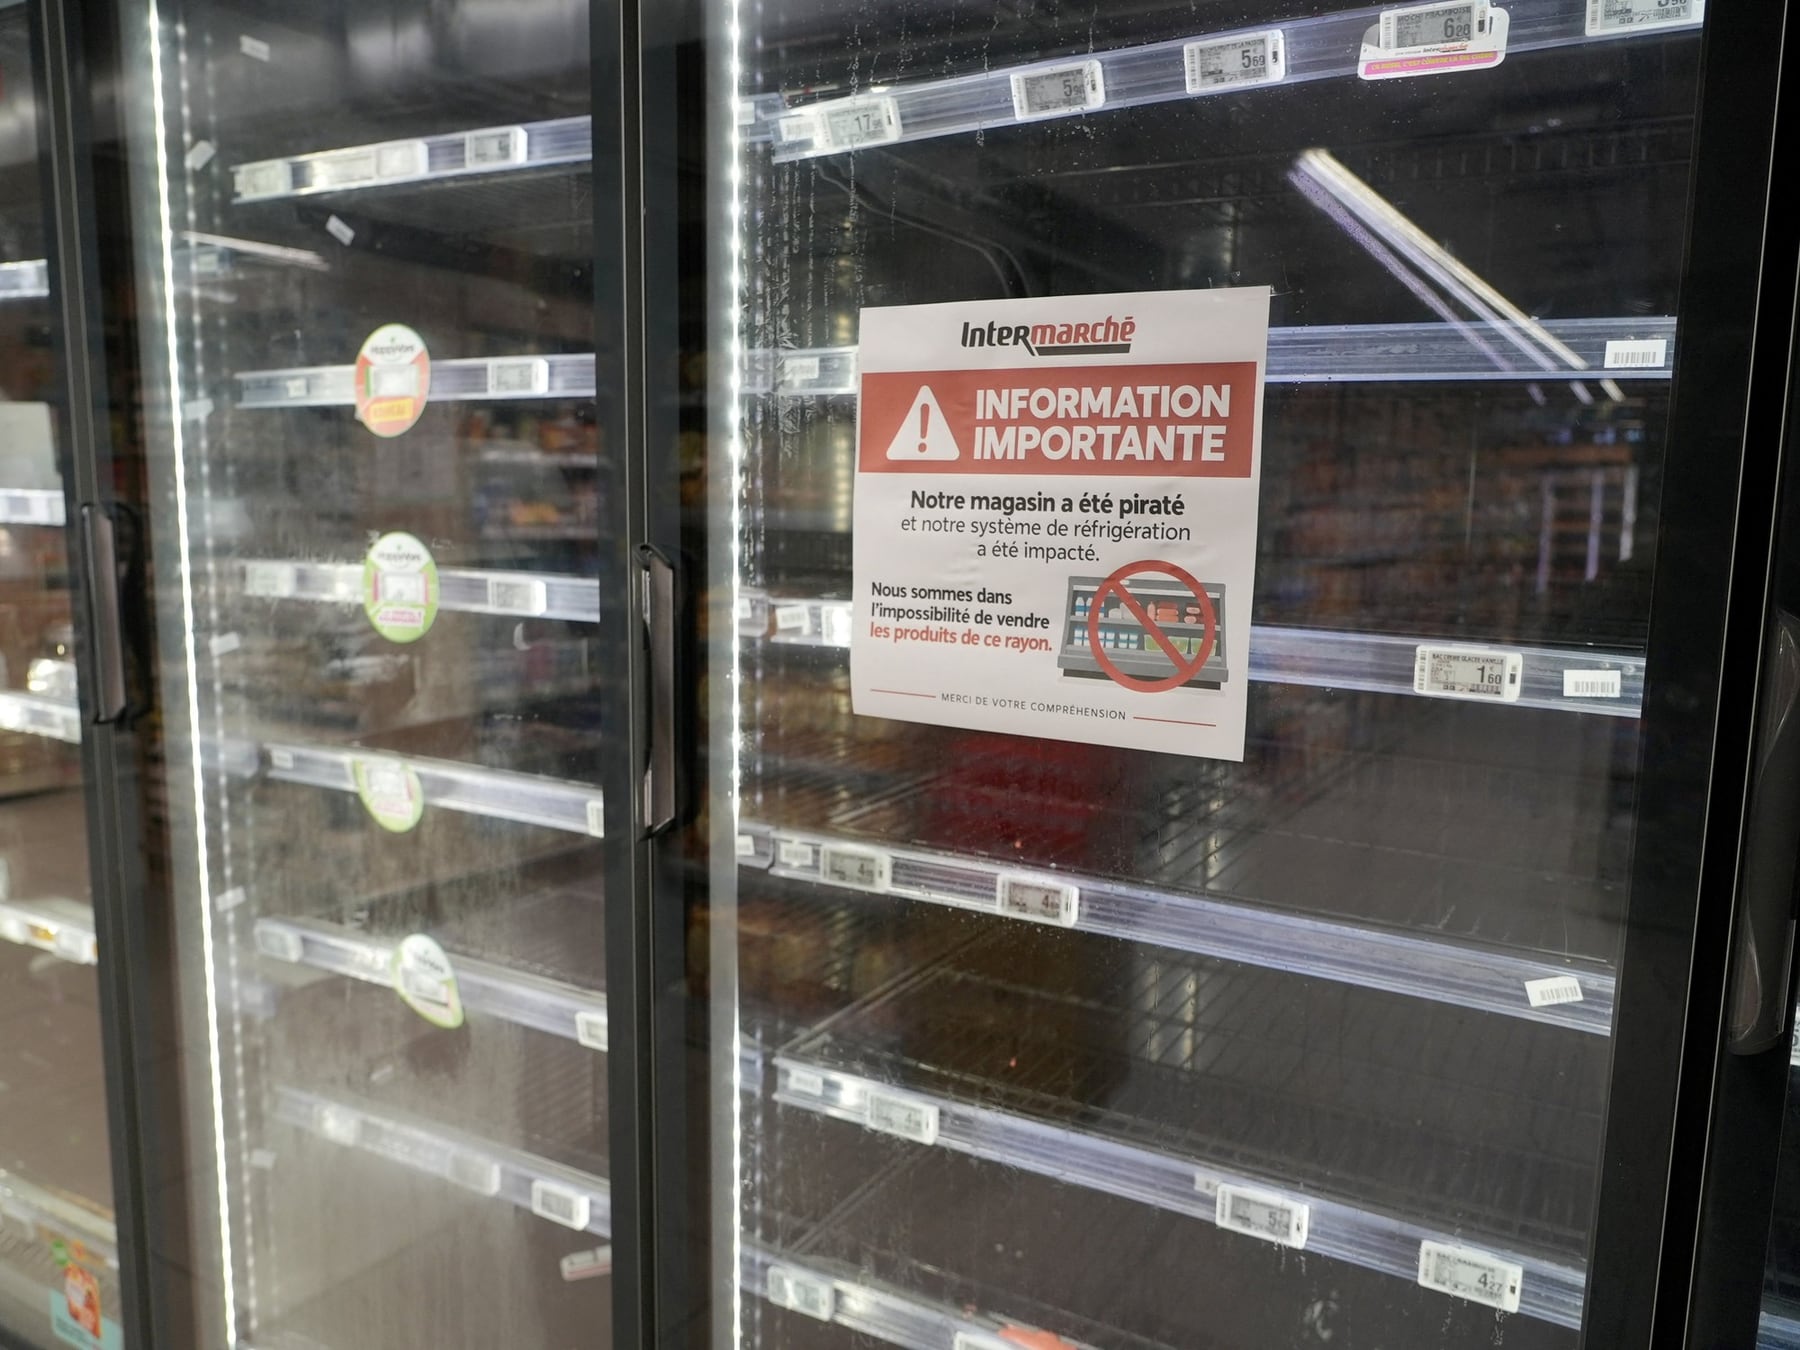
¿A vos te imaginaste alguna vez que alguien podía entrar por internet a la heladera de un supermercado y subirle la temperatura a 50 grados? Yo tampoco, hasta que leí esta historia. Pero pasó, y en Francia. El ataque golpeó a unas 350 cadenas de supermercados y dejó como saldo mercadería fresca y congelada totalmente arruinada, más algún que otro incendio como consecuencia de tanto descontrol térmico. La gracia, o mejor dicho la desgracia, fue que no tocaron una sola heladera a mano: lo hicieron de manera remota, desde una pantalla.
¿Cómo se hackea una heladera que está a miles de kilómetros?
Las heladeras y cámaras frigoríficas modernas no son las de antes, las que andaban con un termómetro y un señor revisando a ojo. Ahora traen una mini computadora adentro, llamada controlador, que se encarga de medir la temperatura, manejar el compresor y programar los ciclos de descongelamiento. Para una cadena con decenas de locales, eso significa poder controlar todo desde una consola central, sin mandar técnicos a cada sucursal. Esa comodidad, claro, es la misma que le abrió la puerta al atacante.
El fabricante de esos controladores es Danfoss, una empresa danesa especializada en refrigeración industrial. Y acá viene el primer papelón: la propia compañía reconoció que varios equipos comprometidos corrían versiones de firmware antiguas, varias ya sin soporte ni actualizaciones. Para que se entienda con un ejemplo bien criollo: sería como seguir usando la compu con Windows 7 y el antivirus vencido, y que encima tenga la puerta abierta a internet.
- Los controladores afectados son de Danfoss, empresa danesa de refrigeración industrial.
- Al menos 4.500 interfaces de Danfoss estaban visibles desde internet al momento del ataque.
- El modelo apuntado es el AK-SM 800A, con fallas documentadas que permitían saltar la autenticación.
- El equipo Team82 de Claroty reportó las vulnerabilidades y Danfoss publicó parches, que muchos no aplicaron.
- Con acceso al sistema, los atacantes modificaron temperaturas y ciclos hasta arruinar la mercadería.
Encontrar la dirección no es lo mismo que tener la llave
El especialista en ciberinteligencia Braiem Arroyo lo dice con bastante claridad: que un dispositivo aparezca en Shodan, una especie de Google de equipos conectados a internet, no significa que cualquiera pueda meterse. Shodan te muestra dónde está la puerta digital, pero después hace falta una vulnerabilidad concreta, una contraseña filtrada o una configuración mal hecha para entrar. A veces, encima, esos agujeros permiten acceder incluso sin saber la contraseña, que es exactamente lo que pasó con el AK-SM 800A.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla.”Braian Arroyo, especialista en ciberinteligencia
Con el controlador en la mano, el atacante puede cambiar la temperatura, modificar los ciclos de descongelamiento y hasta desactivar las alarmas. Los reportes dicen que los cambios fueron de a poco, subiendo la temperatura hasta llegar a niveles que dejaron la mercadería fresca y congelada en cualquier cosa menos en comida. Para colmo, en algunos locales el descalabro fue tan grande que se registraron focos de incendio. ¿La moraleja? Que actualizar un firmware y poner una contraseña decente sigue siendo, para muchos, un pendiente eterno. Veremos.